خوادم وسيطة سكنية تنفذ من شبكة البيت الأبيض: ما القصة وما خطرها على منازلنا؟
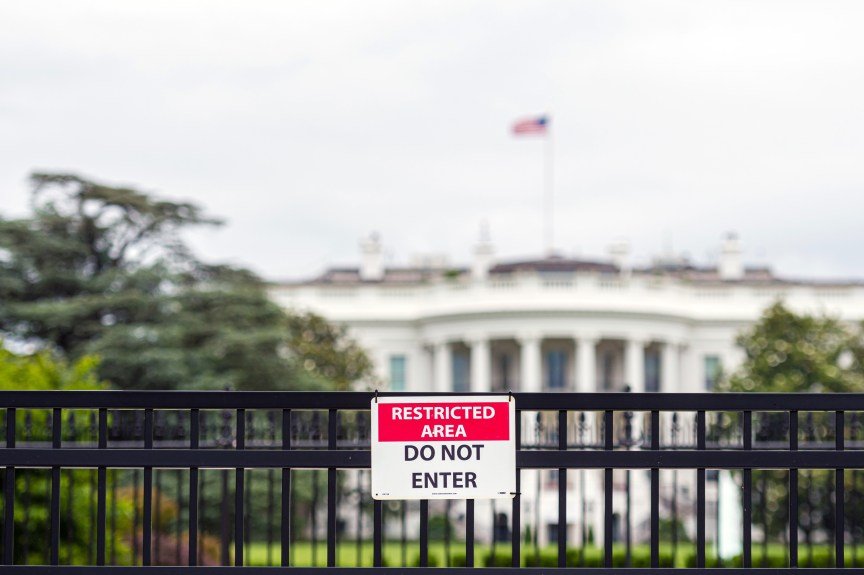
White House network proxy — رصد باحثون في الأمن السيبراني نشاطًا لخدمات خوادم وسيطة سكنية تنفذ من شبكة البيت الأبيض، في اكتشاف يسلط الضوء على ثغرة أمنية محتملة ويطرح أسئلة أوسع حول سلامة الأجهزة الذكية في المنازل. وبحسب ما أوردته شركة Layer3 Intel، فقد تم رصد خوادم وسيطة سكنية (residential proxy) على الشبكة المعروفة بمعرّف AS2650، والمسجلة باسم المكتب التنفيذي للرئيس، خلال الفترة من 5 أكتوبر إلى 3 نوفمبر.
تفاصيل ما رصده الباحثون

أفادت Layer3 Intel بأن حركة المرور خرجت من ستة عناوين IP محددة، عبر ما لا يقل عن 28 خدمة خوادم وسيطة سكنية معروفة. وتركز معظم النشاط في الفترة المسائية بين الساعة الخامسة مساءً ومنتصف الليل بتوقيت الساحل الشرقي. ووفقًا للشركة، بلغ عدد منافذ الخوادم الوسيطة الخارجة من شبكة البيت الأبيض 236 منفذًا خلال الشهر الماضي.
ولم يرد البيت الأبيض على طلب CNET للتعليق. كما لا توجد أدلة على أن الوصول عبر الخوادم الوسيطة استُخدم لمهاجمة الشبكة، لكن الخبراء يحذرون من أن مثل هذا الوصول قد يتيح استغلالًا أو يفتح بابًا خلفيًا غير مراقب.
كيف تعمل الخوادم الوسيطة السكنية؟

تقوم الخوادم الوسيطة السكنية بتوجيه حركة المرور عبر أجهزة المستهلكين، ما يجعل النشاط يبدو وكأنه صادر عن شخص حقيقي. ويمكن استخدام هذه الخوادم في أغراض مشروعة مثل كشط الويب (web scraping)، لكنها تُستخدم أيضًا في أنشطة ضارة تشمل البرمجيات الخبيثة وسرقة الهوية وإنشاء حسابات وهمية.
وقد وثقت شركة Synthient شبكة روبوتية (botnet) أصابت أكثر من مليوني جهاز عبر خوادم وسيطة سكنية. وفي يونيو، أصدرت Spur Intelligence تقريرًا يفيد بأن حوالي تطبيق واحد من كل ثلاثة تطبيقات على أجهزة تلفاز Samsung وLG تبيع عناوين IP الخاصة بالمستخدمين.
السبب المحتمل: جهاز شخصي وتطبيق Rave

تشير الفرضية الأرجح إلى أن المشكلة قد تكون ناجمة عن جهاز شخصي لموظف متصل بشبكة Wi-Fi الخاصة بالبيت الأبيض، مع تطبيق أو SDK خوادم وسيطة مخترق. ونشرت Synthient على منصة X أن موظفي البيت الأبيض يستخدمون نظام Windows 11 مع InfaticaSDK، وأشارت إلى أن تطبيق Rave للبث هو آلية التوصيل المحتملة.
كما لاحظت Riley Kilmer، الشريكة المؤسسة لشركة Spur Intelligence، في منشور على LinkedIn أن خدمة 9Proxy وُجدت في شبكة البيت الأبيض. وأشارت إلى أن 9Proxy غالبًا ما يستخدمه المجرمون في عمليات الاحتيال المصرفي.
وتمتلك Infatica، الشركة المطورة لـ InfaticaSDK، رجل أعمال روسي، وفقًا لما حددته شركة أمنية أخرى. وقد أدان هذا الرجل عام 2019 بتهم فيدرالية تتعلق بهجمات حجب الخدمة الموزعة (DDoS)، كما كان يدير شركة لتأجير الخوادم استُخدمت في هجمات على أنظمة الانتخابات في أريزونا وإلينوي عام 2016.
كيف تتحول أجهزتك الذكية إلى منافذ خوادم وسيطة؟

غالبًا ما تُدمج حزم تطوير البرمجيات (SDK) الخاصة بالخوادم الوسيطة في تطبيقات مجانية بهدف تحقيق إيرادات، وقد تسمح الشروط والأحكام بإضافة عنوان IP الخاص بالمستخدم إلى مجموعة الخوادم الوسيطة. وتعمل هذه الحزم في الخلفية باستمرار ما لم يتم حذف التطبيق أو إلغاء الاشتراك.
وتفتقر الأجهزة الذكية مثل التلفازات وأجهزة التوجيه والأجهزة المنزلية إلى رقابة كافية من المستخدم، ما يجعل تطبيقًا واحدًا غير موثوق أو برنامجًا ثابتًا قديمًا كافيًا لتحويل الجهاز إلى منفذ خروج. وقد وجدت Synthient أن أكثر من 1.3 مليون جهاز بث من إنتاج MECOOL مصاب مسبقًا بحزم SDK وسيطة.
وفي مارس، وجهت وزارة العدل اتهامات إلى خدمة SocksEscort بعد اختراق آلاف أجهزة التوجيه واستخدامها في تقديم مطالبات بطالة احتيالية. كما حظرت كل من Amazon وRoku صراحةً ممارسة تضمين حزم SDK الوسيطة.
خطر الشبكات الافتراضية المجانية
تحذر إرشادات مكتب التحقيقات الفيدرالي (FBI) من أن الشبكات الافتراضية الخاصة المجانية (VPN) هي الوسيلة الرئيسية التي يستخدمها الجهات الفاعلة الضارة للوصول إلى عناوين IP. وعند استخدام هذه الشبكات، قد ينتهي عنوان IP الخاص بالمستخدم ضمن مجموعات الخوادم الوسيطة دون علمه.
كيف تتحقق من عنوان IP الخاص بك؟
تقدم Layer3 Intel أداة مجانية للتحقق من الخوادم الوسيطة تعتمد على قاعدة بيانات تضم أكثر من 70 مليون خادم وسيط. كما توفر GreyNoise خدمة مجانية لفحص عناوين IP. ومع ذلك، يمكن لهذه الأدوات اكتشاف حركة المرور عبر الخوادم الوسيطة لكنها لا تستطيع تحديد الجهاز المصاب بدقة.
تشمل المصادر الشائعة للإصابة الشبكات الافتراضية المجانية وتطبيقات الألعاب وأجهزة البث الرخيصة والتلفازات الذكية. ولحماية منزلك، ينصح الخبراء بتحديث برامج التشغيل الثابتة (firmware) واستخدام متاجر التطبيقات الموثوقة فقط.


1 comment